У популярному браузері Google Chrome знайшли розширення, яке краде платіжні дані користувачів. Звіт про загрозу опублікований у спеціалізованому блозі компанії ElevenPaths. Програма під назвою Flash Reader перехоплювала інформацію про карти Visa, Mastercard та інші платіжні системи, передають Патріоти України.
Усі зібрані дані передавалися на контрольований злочинцями сервер.
Жертви отримували повідомлення про встановлення спеціальної програми, яка нібито була необхідна для роботи у мережі. До повідомлення додавалося фішингове посилання на розширення Flash Reader.
Розширення усе ще становить серйозну загрозу для користувачів мережі, незважаючи на те, що шкідлива кампанія призупинена.

Військовозобов'язані українці повинні повідомляти територіальний центр комплектування про зміну фактичного місця проживання протягом семи днів. Це правило діє навіть тоді, коли людина переїжджає в межах одного міста. За порушення правил військового обл...
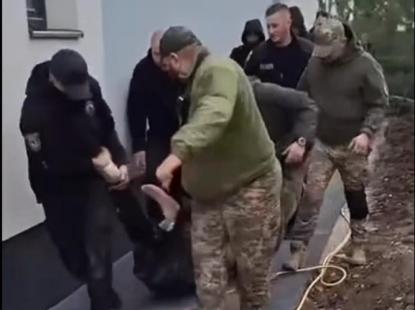
У Франківську поліцейські та військовослужбовці ТЦК силоміць витягнули чоловіка з території приватного будівельного майданчика. Після розголосу інциденту керівництво обласної поліції призначило службову перевірку, передають Патріоти України. За інформа...