Користуючись збоєм у роботі "Київстару", російські хакери почали масово розсилати шкідливі електронні листи з темою "заборгованості за договором Київстар". Про це попередили у Держспецзв’язку України, передають Патріоти України.
Так, фахівці CERT-UA зафіксували масове розсилання на електроні пошти українців листів з тематикою "заборгованості за договором Київстар" і вкладенням у вигляді архіву "Заборгованість абонента.zip" з додатками у вигляді вкладених захищених паролем RAR-архівів.
Відкриття цього архіву та запуск файлу призводять до ураження шкідливою програмою віддаленого доступу RemcosRAT.
Крім того також було зафіксовано розсилання листів за темою "Запит СБУ" та вкладенням у вигляді архіву "Документи.zip". Він містить захищений паролем RAR-архів "Запит.rar" з виконуваним файлом "Запит.exe". Відкриття архіву та запуск файлу, як і в попередньому разі, призводять до ураження віддаленого доступу RemcosRAT.
Зазначається, що за розсилання шкідливих листів стоїть хакерське угруповання UAC-0050. Фахівці CERT-UA рекомендують фільтрувати на рівні поштових шлюзів електронні листи з додатками, що захищені паролями (як архіви, так і документи).
На Прикарпатті начальника районного ТЦК та СП і його заступника підозрюють у фіктивній "мобілізації" восьми чоловіків для штучного виконання показників мобілізаційного плану. Суд узяв обох посадовців під варту з можливістю внесення застави. Про це інфо...
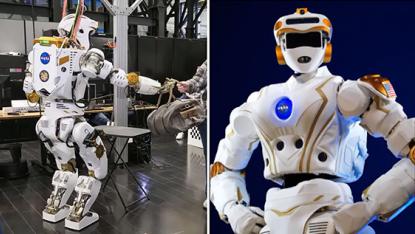
Коли люди нарешті створять табір на Місяці, вони не будуть самі, вони ділитимуть цей запилений позаземний дім з металевими колегами, яким не потрібен кисень, сон чи перерви на каву. У Космічному центрі імені Джонсона NASA команда Dexterous Robotics, що...