У роутерах відомих брендів, які користуються великою популярністю серед українських користувачів, виявлено величезну діру для злому хакерами – вона дозволяє віддалено майнити криптовалюту на підключених до них пристроях. Про це говориться у звіті американської IT-компанії SentinelLabs, зазначають Патріоти України.
Зокрема мова йде про уразливість в модулі NetUSB, який виробляє тайванська KCodes, і який використовується більш ніж в ¼ мережевих пристроїв у всьому світі. Серед них:
Згідно з дослідженням SentinelLabs, знайдений "пролом" дозволяє віддалено управляти пристроями, які підключені до Wi-Fi-мережі, майнити та влаштовувати DDoS-атаки. Експерти оцінили вразливість як максимально небезпечну – 9,8/10 за шкалою CVSS.
При цьому наголошується, що усунути помилку можуть самі виробники роутерів, але на сьогодні відповідний апдейт випустила лише Netgear. За словами експертів, поки що немає інформації про успішне застосування описаного у звіті експлойту, але це не виключає його появи в найближчому майбутньому.
Останній місяць осені може принести українським пенсіонерам як приємні фінансові надбавки, так і непередбачені проблеми. Для одних листопад стане періодом збільшення пенсійних виплат, а іншим доведеться зіткнутися з ризиком штрафів і повернення частини...
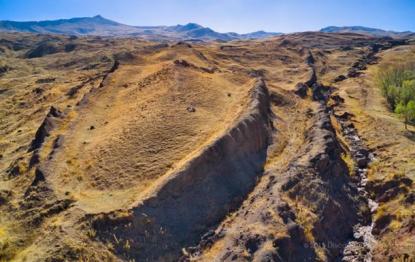
Дослідники оголосили про можливе відкриття залишків Ноєвого ковчега у східній Туреччині. Біля гори Арарат, в геологічній формації Дурупінар, вони виявили обвуглену і необвуглену деревину на глибині приблизно 30 футів (близько 9 метрів). Вчені припускаю...