Компанії в Україні та Польщі атакувала програма-вимагач Prestige, яку експерти пов'язують із Росією. Microsoft розслідувала інциденти й представила свої висновки на офіційному сайті, передають Патріоти України.
Хакери активізували комп'ютерний вірус 11 жовтня наступного дня після масованого обстрілу України російськими військами. Жертви зіткнулися зі шкідливим програмним забезпеченням з різницею на годину, а їх список збігається з постраждалими від програмного забезпечення FoxBlade (також відомого як HermeticWiper) та інших атак, які пов'язують із Росією.
Програма отримує доступ до облікових записів користувачів, потім шифрує файли, додає розширення "enc" і вимагає викуп в обмін на інструмент для розшифровки. За спроби відкрити будь-який із них відкривається документ "Блокнота" із запискою від зловмисників:
"Не намагайтеся розшифрувати ваші файли за допомогою стороннього програмного забезпечення — це може призвести до безповоротної втрати інформації. Не намагайтеся змінити або перейменувати зашифровані файли. Ви втратите їх".
Microsoft виділила кілька особливостей вірусу Prestige, який раніше не траплявся експертам із кібербезпеки. Вони вважають, що поширення програм-вимагачів у масштабах підприємства не є звичайним явищем в Україні, до того ж атака не пов'язана з жодною з 94 активних груп, які відстежує Microsoft.
Незважаючи на подібні методи розгортання, кампанія Prestige відрізняється від недавніх руйнівних атак із використанням AprilAxe (ArguePatch)/CaddyWiper або Foxblade (HermeticWiper), які за останні два тижні торкнулися кількох критично важливих об'єктів інфраструктури України. Вірус використовує бібліотеку CryptoPP C++ для шифрування AES кожного відповідного файлу. У процесі шифрування одна версія програми-здирника використовує наступний жорстко запрограмований відкритий ключ RSA X509 (кожна версія Prestige може мати унікальний відкритий ключ). ПЗ також видаляє резервні копії файлів, щоб їх неможливо було зупинити за допомогою функції відновлення системи.
Як пише Microsoft, зловмисники запускають вірус після попереднього злому й отримання доступу до облікових даних. Експерти дали рекомендації, як захиститися від Prestige або пом'якшити його шкоду:
У березні Microsoft повідомила, що засікла небезпечний вірус перед вторгненням РФ в Україну та змогла його вчасно знешкодити. Атака була націлена на фінансові й урядові установи.
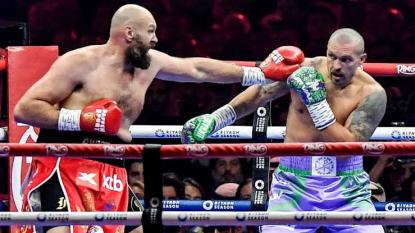
Колишній чемпіон світу в надважкій вазі Тайсон Ф’юрі знову закликав Олександра Усика провести третій поєдинок. Британський боксер переконаний, що саме бій із ним може принести українцю найбільший гонорар у кар’єрі, передають Патріоти України. За словам...

У США 18-місячного Вінсента Фіорділіно помилково оголосили померлим після того, як його знайшли у басейні. Через п’ять із половиною годин працівник судово-медичної служби виявив, що дитина жива та дихає, коли приїхав забрати тіло з лікарняного моргу, п...