Фахівці з кібербезпеки попереджають про новий небезпечний троян для Android, який здатен викрадати конфіденційні дані прямо з нотаток користувачів, передають Патріоти України.
Йдеться про шкідливе програмне забезпечення Perseus — новий варіант банківського трояна, про який повідомило видання Android Police. Він має розширені можливості збору інформації та стеження за пристроєм.
Зокрема, вірус може використовувати функції доступності для отримання скріншотів у реальному часі, імітації натискань, запуску застосунків і навіть приховування своєї активності.
Найнебезпечніше — Perseus здатен автоматично сканувати застосунки для нотаток у пошуках конфіденційної інформації. Під загрозою користувачі таких сервісів, як Google Keep, Samsung Notes, Evernote та Microsoft OneNote.
Експерти зазначають, що багато людей зберігають у нотатках паролі, PIN-коди, а також фрази для відновлення криптогаманців. Саме ці дані троян знаходить, записує та передає зловмисникам без відома користувача.
Поширюється шкідливе ПЗ через підроблені застосунки, які маскуються під IPTV-сервіси. Тому користувачам радять уникати встановлення програм із невідомих джерел і завантажувати додатки лише з офіційних платформ.
Також фахівці рекомендують не вимикати захист Google Play Protect та бути особливо уважними до того, які дані ви зберігаєте у відкритому вигляді.
Циркадні ритми визначають піки нашої фізичної та когнітивної активності протягом доби, передають Патріоти України. «Сови», які досягають максимуму продуктивності ввечері, часто володіють високим творчим потенціалом та здатністю до глибокої концентрації...
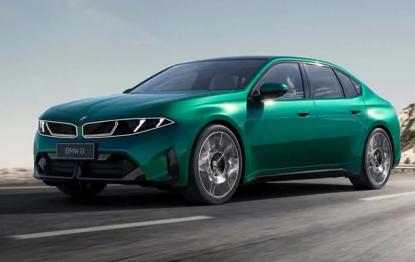
Компанія BMW провела випробування нового електричного седана i3 із сімейства Neue Klasse, під час якого автомобіль проїхав 1213 км на одному заряді батареї. Після завершення маршруту акумулятор зберіг ще 1% заряду. За даними виробника, середня енергоеф...