Станом на 29 січня 2018 року близько 4 млн мобільних пристроїв з операційною системою Android заражені шкідливим додатком DressCode, який вносить пристрій в єдину мережу, підконтрольну хакерам, повідомляють Патріоти України з посиланням на Нескучные новости.
Вірус DressCode відкриває в браузерах Android-смартфонів рекламні посилання, імітуючи роботу звичайної реклами. Таким чином користувачі переходять за посиланнями, не помічаючи небезпеки.
При цьому вірус здатний здійснювати кібератаки на онлайн-гаманці та банківські рахунки аж до заміни реквізитів, якими обмінюються банківські системи. Попередні підрахунки збитків у зв'язку з роботою вірусу DressCode показали цифру в розмірі 20 мільйонів доларів.
Фахівці відзначають, що вперше вірус дав про себе знати ще в 2016 році, коли стало відомо про те, що додатки Google Play почали масово поширювати шкідливі посилання. Особлива небезпека вірусу полягає в тому, що впливати на роботу зараженого гаджета можуть не тільки творці вірусу, а й інші хакери, які мають доступ до мережі.
 Хіти тижня. "Завойовнику України": Як козаки Махна знищили "дику дивізію" попередників Кадирова. Вцілілих після шаленої рубки звірів-ґвалтівників палили живцем або повільно рубали на дрібні шматки
"Завойовнику України": Як козаки Махна знищили "дику дивізію" попередників Кадирова. Вцілілих після шаленої рубки звірів-ґвалтівників палили живцем або повільно рубали на дрібні шматки
 З архіву ПУ. Штучний голодомор у блокадному Ленінграді, тисячі людожерів і мільйони обдурених і загиблих
 З архіву ПУ. Ющенко дійсно був отруєний, а Чорновіл забитий до смерті, - екс-прокурор
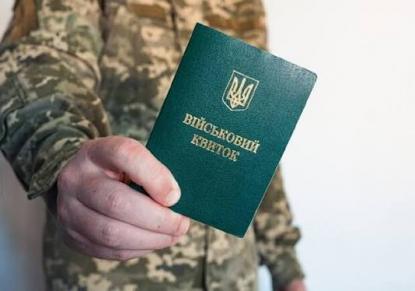
Червоний статус «У розшуку» у застосунку Резерв+ свідчить про зафіксоване порушення правил військового обліку. Серед можливих причин — неявка за повісткою або невчасне оновлення військово-облікових даних, передають Патріоти України. Водночас сама наявн...
"Завтра, 23 вересня, у День осіннього рівнодення, сильні тривалі дощі очікуються на Сумщині, Полтавщині, Дніпропетровщині, на Запоріжжі, в Криму, в другій половині дня також на Харківщині, Донеччині, та Луганщині. Опади супроводжуватимуться сильним віт...