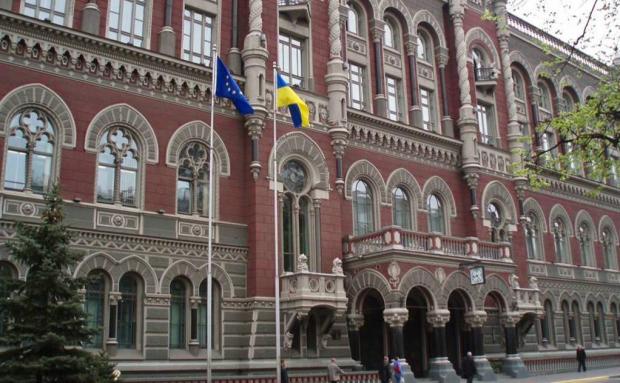
Українців атакують кіберзлочинці, які маскуються під Національний банк України (НБУ) та розсилають фейкові листи з небезпечними вкладеннями. Відкриття таких файлів може призвести до викрадення персональних даних і доступу до банківських рахунків. Про це повідомляє Нацбанк, передають Патріоти України.
Ідеться не просто про спам, а про цілеспрямовану шахрайську кампанію, яка може призвести до втрати даних і доступу до банківських рахунків.У фейкових повідомленнях шахраї вдають працівників Нацбанку, зокрема нібито представників Департаменту фінансового моніторингу. В листах адресатам висувають вимогу терміново надати документи, пройти перевірку або ознайомитися з вкладеними файлами.
Для створення видимості офіційності зловмисники використовують діловий стиль, службові формулювання та підписують листи іменами вигаданих "фахівців НБУ". Водночас самі листи надходять з різних, неофіційних електронних адрес, які не мають жодного стосунку до регулятора.
Основна небезпека полягає у вкладеннях і посиланнях, які додають до таких листів. Після відкриття файлу на пристрій може бути встановлено шкідливе програмне забезпечення, здатне:
У разі зараження комп’ютера або смартфона ризик зростає не лише для окремого користувача, а й для всієї організації, якщо лист відкрив працівник компанії чи установи. У Національному банку наголошують, що всі офіційні електронні листи НБУ надсилає виключно з корпоративної пошти, що містить домен @bank.gov.ua.
Будь-яка інша адреса – це ознака шахрайства. Також варто насторожитися, якщо:
Фахівці радять не відкривати вкладення та не переходити за посиланнями, навіть якщо лист видається переконливим. Такі повідомлення варто одразу видалити або передати до служби кібербезпеки чи ІТ-відділу. Якщо ж файл уже було відкрито, необхідно:

За незаконне споживання електроенергії українцям загрожує адміністративний штраф до 850 грн, а якщо викрадення завдало значної шкоди – штраф до 3400 грн або обмеження волі до трьох років. За повторне порушення, змову групою осіб або збитки від 416 тис....
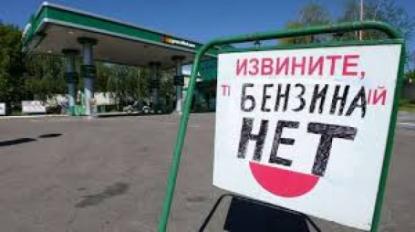
Влада Росії закликала нафтові компанії збільшити випуск бензину за рахунок зниження стандартів палива, щоб уникнути дефіциту на внутрішньому після ударів українських дронів по російським нафтопереробним заводам (НПЗ). Як пише The Moscow Times із посила...