Фахівці з кібербезпеки виявили нове шкідливе програмне забезпечення для пристроїв на Android. Воно отримало назву Mantax Otax і поєднує одразу кілька небезпечних функцій, передають Патріоти України.
За даними дослідників, шкідник може шпигувати за власником смартфона, викрадати інформацію з месенджерів, записувати екран та навіть шифрувати файли, після чого вимагати гроші за їхнє відновлення.
Mantax Otax поширюється у вигляді шкідливих APK-файлів. Такі файли можуть встановлюватися на Android-пристрої з джерел, які не пов’язані з офіційним магазином Google Play.
Після запуску програма просить користувача надати доступ до служби спеціальних можливостей Android. Ця функція створена насамперед для допомоги людям з інвалідністю, однак отримання відповідних дозволів може дати шкідливому застосунку значно ширші можливості для керування смартфоном.
Саме тому надання таких дозволів невідомим програмам може становити серйозну небезпеку.
Після встановлення шкідник здатний передавати з пристрою різноманітну технічну інформацію.
Зокрема, йдеться про:
Для отримання команд шкідливе ПЗ може використовувати різні канали зв’язку, зокрема Firebase та WebSockets. Домен керування, за даними дослідників, завантажується через GitHub.
Небезпека Mantax Otax не обмежується збором технічної інформації. Шкідливе ПЗ здатне отримувати повідомлення з WhatsApp і Telegram, а також робити скріншоти.
Крім того, воно може записувати відео та транслювати зображення з екрана пристрою. Це потенційно дозволяє зловмисникам стежити за діями людини на смартфоні та отримувати доступ до інформації, яку вона переглядає.
Ще одна небезпечна функція шкідника — здатність працювати як програма-вимагач.
Після отримання доступу до спільного сховища смартфона Mantax Otax може шифрувати файли за допомогою індивідуальних AES-ключів. Після цього замість частини зображень у пам’яті пристрою з’являються повідомлення з вимогою викупу.
Втім, дослідники зазначають, що механізм шифрування значно ефективніше працює на старих версіях Android — до Android 9 включно. На новіших версіях операційної системи ця функція має суттєві обмеження.
Фахівці радять не встановлювати APK-файли з випадкових сайтів, особливо якщо їх надсилають через електронну пошту або месенджери.
Окрему небезпеку становлять пропозиції завантажити «зламані», піратські або модифіковані версії популярних програм. Разом із нібито безкоштовним застосунком користувач може отримати шкідливе ПЗ.
Також важливо регулярно оновлювати Android та інші програми до актуальних версій.
Найбезпечнішим варіантом залишається встановлення застосунків з офіційного Google Play. Якщо ж виникає потреба завантажити програму поза межами магазину, варто використовувати лише відомі та перевірені джерела.
Особливо уважно слід ставитися до програм, які після встановлення несподівано вимагають доступу до спеціальних можливостей, повідомлень, екрана або інших функцій, які їм фактично не потрібні для роботи.
Верховна Рада не підтримала запит до президента Володимира Зеленського щодо позбавлення Олексія Потапенка, відомого як Потап, почесного звання “Заслужений артист України”. Про це свідчать результати голосування у Верховній Раді, зазначають Патріоти Укр...
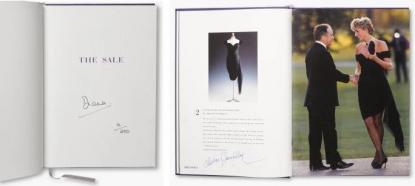
Знамениту чорну сукню принцеси Діани, яку світова преса свого часу охрестила «платтям помсти», вперше за 29 років виставлять на публічний аукціон, передають Патріоти України. Торги заплановані на 9 грудня 2026 року в Нью-Йорку. Легендарний предмет гард...