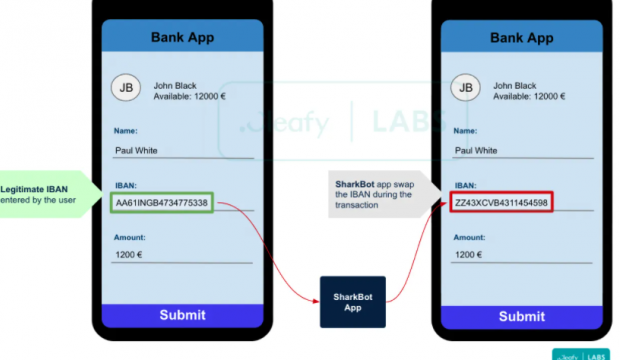

Експерти з безпеки попереджають криптоінвесторів про новий вірус SharkBot, який краде дані до банківських додатків та програм для роботи з цифровими активами. Від "трояна" постраждали власники смартфонів на базі Android, передають Патріоти України.
Як повідомляє італійська кібербезпекова компанія Cleafy, шкідлива програма діяла як мінімум від кінця жовтня 2021 року. Під удар потрапили клієнти у трьох країнах:
Основна мета SharkBot полягала у здійсненні транзакцій зі зламаних пристроїв за допомогою системи автоматичних переказів (ATS) в обхід механізмів багатофакторної аутентифікації.
"Після успішного встановлення SharkBot на пристрій жертви завдяки службам доступу зловмисники могли отримати конфіденційну банківську інформацію, наприклад, облікові дані, особисту інформацію, поточний баланс і т. д., а також виконувати дії на зараженому пристрої", – стверджують у Cleafy.
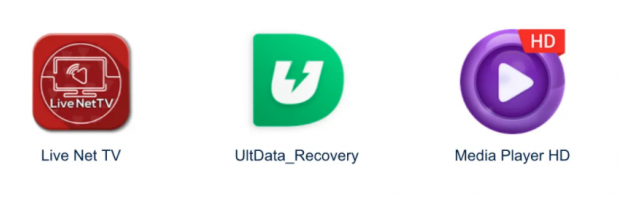
"Троян" встановлювався на телефон під виглядом медіаплеєра або програм для відеодзвінків чи відновлення даних, але відразу після цього значок програми приховувався. Після цього від нього починали багаторазово надходити запити на надання доступу до різних служб телефону.
 Окремо згадуються налаштування, що дають можливість здійснення ATS-атак. Отримавши доступ до автоматичного заповнення полів у додатках мобільного банкінгу, зловмисники могли обійти механізми двофакторної аутентифікації та переказувати кошти зі зламаних пристроїв на свої рахунки.
Кібераналітики стверджують, що не виявили у SharkBot збігів із відомими сімействами "троянів". При цьому вірус має всі функції, які спостерігаються у його "побратимів", зокрема:
Ще одна характерна особливість вірусу – його немає в офіційному магазині додатків Google Play. Це означає, що шкідливе програмне забезпечення встановлювалося за допомогою бічного завантаження або через схеми соціальної інженерії.
Скільки саме клієнтів стали жертвами SharkBot чи сума завданих зловмисниками збитків невідома. Однак сам "троян" називають свідченням того, як швидко винаходять нові шахрайські схеми зі шкідливим програмним забезпеченням і як легко можуть обходитися запобіжні заходи, що вводяться банками і фінансовими службами.
Станом на 2 листопада 2026 року портфель облігацій внутрішньої державної позики (ОВДП) у власності українців досяг 173,1 млрд грн, оновивши історичний максимум. За місяць вкладення фізичних осіб зросли на 5,6 млрд грн, або на 3,3%. Про це повідомляє Мі...

Війна проти України дедалі сильніше позначається на економіці Росії, попри спроби Кремля применшити масштаб проблем. Удари Сил оборони по нафтопереробних заводах, логістичних вузлах та інших важливих об'єктах обмежують виробництво й посилюють інфляцію....